-
![vue de l'article paru dans l'Europe N°15]()
Le retour de la Puissance dans l’Histoire : pourquoi repenser la souveraineté aujourd’hui ?
- par Yves-Marie Moray, Avocat à la Cour, Président d'Eurolaw France Cyber Contribution parue dans le magazine L'EUROPE de septembre 2026. L’Europe a été conçue pour réconcilier les peuples européens et organiser leur prospérité. Elle doit désormais apprendre à préserver leur liberté d'action dans un environnement international redevenu instable, où les rapports de puissance… -
![NIS2 Directive]()
Guide de conformité NIS2 : comprendre vos obligations légales
Par Eurolaw France Cyber. Mis à jour le 22 oct 2026. La directive NIS2 (UE 2022/2555) impose aux entités essentielles et importantes de 18 secteurs de gérer leurs risques cyber, de notifier les incidents significatifs et de placer la cybersécurité sous la responsabilité de leur direction. En France, ces obligations ne seront exigibles qu’après… -
![Fuite de données: vos obligations dans les 72h]()
Fuite de données : le guide de vos obligations juridiques sous 72 heures
Par Eurolaw France Cyber. Mis à jour le 04 novembre 2026. Après une fuite de données personnelles, l’article 33 du RGPD impose de notifier la CNIL dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, sauf si la violation n’est pas susceptible d’engendrer un risque pour… -
![RGPD logo]()
RGPD et messagerie professionnelle
Arkane Risk, membre d'Eurolaw France Cyber, a diffusé le 15 avril 2026 une note relative à la problématique du statut de la messagerie professionnelle au regard du RGPD (Règlement Général sur la Protection des Données) qui régit les données à caractère personnel. Cette Note fait suite à de récentes jurisprudences qui rendent ce sujet… -
![Une audience de la Cour de justice de l'Union Europeenne]()
Le Droit Européen, dont celui du Numérique, s’impose à tous
Par Yves-Marie Moray, Président d'EUROLAW FRANCE CYBER. Le 26 février 2026, l’avocat général de la Cour de Justice de l’Union Européenne a proposé de rejeter deux pourvois formés par la filiale irlandaise du groupe META (Facebook, Instagram, Whatsapp etc.) contre une décision de la Commission Européenne de 2020 en matière d’enquête pour abus position… -
![Cyrille Cardonne - CEO Arkane Risk]()
Quand tout vacille, seuls les mieux préparés restent debout.
Par Cyrille Cardonne, Président de ARKANE RISK. Article initialement publié dans la Revue des Directions Juridiques et Conformité (N°109, Janvier 2026) Une crise ne prévient jamais. Elle surgit comme une fracture : intrusion cyber, agression en boutique, client VIP hors de contrôle, affaire judiciaire, rumeur virale. En quelques minutes, une entreprise solide peut… -
![l'iceberg des coûts visibles et invisibles pris en charge par l'assurance cyber]()
L’Assurance Cyber : Quels Risques Sont Réellement Couverts ?
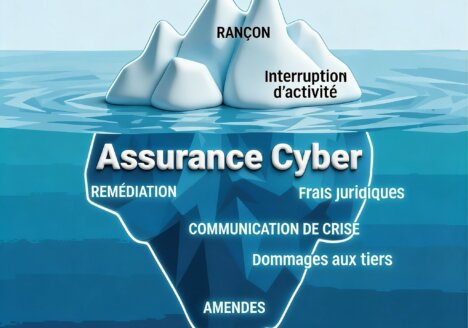
Par Eurolaw France Cyber. Mis à jour le 04 novembre 2026. Une assurance cyber couvre généralement la gestion de crise, les frais d’investigation et de restauration, la perte d’exploitation et la responsabilité civile envers les tiers. Elle exclut les dommages matériels et corporels et, en général, les attaques attribuées à un État. Surtout, l’indemnisation… -
![NIS2: quelles sont mes obligations ?]()
Directive NIS2 : quelles obligations pour les PMEs et ETIs ?
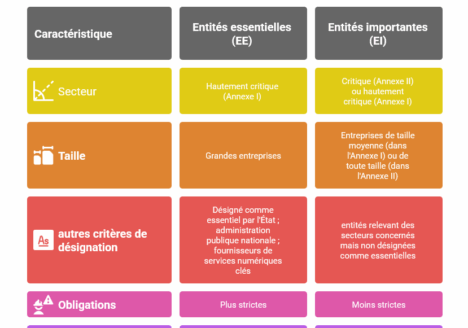
La directive NIS2 (UE 2022/2555), officiellement publiée au Journal Officiel de l’UE le 27 décembre 2022, est entrée en vigueur dans l'ensemble des pays de l'Union Européenne le 18 octobre 2024, à la date limite prévue pour la transposition dans les Etats membres. En France, le projet de loi relatif à la résilience des infrastructures critiques n'est toujours pas finalisé.… -
![]()
Risque cyber: 10 menaces concrètes pour les entreprises
Dans un contexte de transformation numérique accélérée, les cybermenaces constituent des défis complexes pour les entreprises. L’interconnexion croissante des systèmes et l’évolution permanente des outils et des vulnérabilités qui les affectent exposent les organisations à des risques cyber de plus en plus protéiformes, alors même que le niveau de maturité cyber des entreprises progresse. Cet…
-
![Mohamed Beghdadi]()
Préparer son plan de réponse à incident cyber
Le dirigeant d’entreprise privée ou publique se doit de préparer son plan de réponse à incident cybersécurité
Loading posts...